
HOWTO · PHP
PHP 中如何将变量传递到下一页
关于如何在 PHP 中将变量传递到下一页的不同方法,例如通过 HTML 表单使用 GET 和 POST,以及使用会话和 cookie。
本页内容
普通 PHP 变量只在处理当前请求期间存在。若要在另一个页面使用某个值,请随请求发送它,或将它保存起来供后续请求使用。表单会将带名称的字段发送到 action 指定的 URL;PHP 会在下一页从相应的请求数组中读取每个已提交字段。
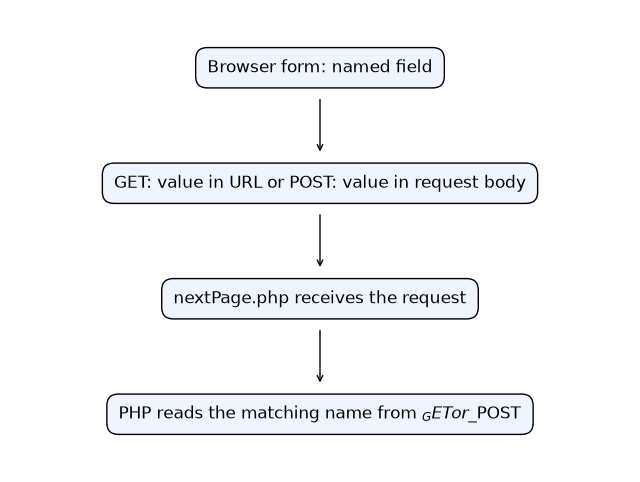
表单字段名就是 PHP 用来检索该值的键。GET 会将值放入 URL;POST 会将值放入请求正文。
PHP 如何在不同页面请求之间传递数据
每次加载页面都是一个独立的 HTTP 请求。在处理第一个请求时创建的 $name 之类的变量,不会自动出现在 PHP 处理下一个请求时。应根据需要保留该值的时长,以及是否应通过浏览器传递,来选择传输或持久化方式。
如果下一页需要表单提交的数据,请使用 GET 或 POST。如果需要在多个请求之间保留服务器端状态,请使用会话。Cookie 会在浏览器中保存一个较小的值,并在后续请求中将它发送回来。这些机制可以传递或保留数据,但不能让不可信的输入变得安全。请根据数据的用途进行验证,并针对其显示环境进行转义。
使用 GET 或 POST 表单传递数据
将表单的 action 设为接收数据的页面,并为每个字段指定固定的 name。method 决定这些字段会进入哪个请求数组。下面的表单使用 POST 将姓名提交给 nextPage.php:
本节中的代码以及显示的标签或输出仍为英文。
<form action="nextPage.php" method="post">
  <label>Name <input name="name" type="text"></label>
  <button type="submit">Continue</button>
</form>
在 nextPage.php 中,使用预期的键之前,先检查该键是否存在。将值插入 HTML 时,请对其进行转义:
<?php
$name = $_POST['name'] ?? null;
if ($name !== null) {
    echo 'Hello, ' . htmlspecialchars($name, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
随附的数据包未执行此接收页示例;将其作为网页提供时,只有请求中包含 name,页面才会输出问候语。字段名 name 必须与 $_POST['name'] 键一致。空合并运算符可让页面处理未收到该字段的请求,而无需读取未定义的数组键。
对于 GET 请求,可使用链接或表单,并确保查询字段名与 nextPage.php 读取的键一致。下面的链接以 name 为字段名、Alice 为值:
<a href="nextPage.php?name=Alice">Continue as Alice</a>
在 nextPage.php 中,从 $_GET['name'] 读取该字段;显示值之前先检查它是否存在:
<?php
$name = $_GET['name'] ?? null;
if ($name !== null) {
    echo 'Hello, ' . htmlspecialchars($name, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
随附的数据包未执行此接收页示例,因为它依赖传入的 Web 请求。链接中的查询参数 name 与接收端的 $_GET['name'] 键相匹配。若使用 GET 表单,请将其 method 设为 get,并为每个字段指定相匹配的 name。动态值应先编码,不要把任意文本直接拼接进 URL。GET 数据会显示在地址栏中,也可能保留在浏览器历史记录、书签、服务器日志或引荐信息中。请将其用于可分享且不敏感的值,例如搜索词,而不要用于秘密信息。
POST 会将已提交的字段放在请求正文中,因此它们不会显示在 URL 中,但这并不意味着数据经过加密。请使用 HTTPS 保护传输,并且不要将 POST 当作授权或输入验证的替代方案。如果数据来源很重要,请避免使用 $_REQUEST:根据配置,它可能会合并 GET、POST 和 Cookie 数据,因此较难判断应用实际使用的是哪个值。
使用 PHP 会话或 Cookie 共享数据
会话会将值保存在服务器上,并通过会话标识符将其与浏览器关联起来。在每个读取或写入会话数据的页面上,都要在发送页面输出之前启动会话。两个请求使用相同的键。第一页保存该值:
本节中的代码以及显示的标签或输出仍为英文。
<?php
session_start();
$_SESSION['animal'] = 'Dog';
?>
在接收页面中,先于输出启动会话,并在读取之前检查同一个键:
<?php
session_start();
if (isset($_SESSION['animal'])) {
    echo htmlspecialchars($_SESSION['animal'], ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
会话适合保存多页流程状态或已登录用户的服务器端数据。请通过 HTTPS 和适当的 Cookie 设置保护会话标识符,并且仍要在每个页面执行访问检查。
要创建 Cookie,请在输出内容之前调用 setcookie()。浏览器会收到该 Cookie,并可在后续请求中将其传回;PHP 会通过 $_COOKIE 提供收到的值:
<?php
setcookie('animal', 'Dog', [
    'expires' => time() + 3600,
    'path' => '/',
    'secure' => true,
    'httponly' => true,
    'samesite' => 'Lax',
]);
?>
新值通常会在后续请求中出现在 $_COOKIE,而不会立即出现在当前请求中。不要通过给 $_COOKIE 赋值来设置浏览器 Cookie;这只会更改当前 PHP 数组。Cookie 存储在客户端,用户可以清除或修改它,因此不要信任其中的内容来决定权限或保存敏感状态。只存储浏览器确实需要的内容,并验证浏览器传回的值。
在后续请求中,检查并读取对应的 Cookie 键:
<?php
if (isset($_COOKIE['animal'])) {
    echo htmlspecialchars($_COOKIE['animal'], ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
选择合适的方法并安全处理提交的值
对于适合放入可分享 URL 的数据,使用 GET;对于会更改或处理数据的表单提交,使用 POST;对于需要跨请求保留的服务器端值,使用会话;如果需要稍后由浏览器传回一个较小的值,则使用 Cookie。GET 和 POST 本身都不安全:HTTPS 可以保护传输中的数据,而验证和授权可以保护应用行为。会话会将值保存在服务器端,但仍需保护会话标识符。Cookie 则由用户控制。
排查问题时,请对照表单的 method 和每个输入字段的 name,检查它们是否与接收页的 $_GET 或 $_POST 键一致。确认表单指向预期的 action,并在读取之前检查键是否缺失。对于会话,请确认两个页面都在输出之前启动会话,并使用相同的键。对于 Cookie,请在输出之前设置它,并在后续请求中检查。即使已检查值的格式,也要针对输出环境进行转义;例如,输出到 HTML 时可使用 htmlspecialchars()。