
HOWTO · PHP
Cómo pasar variables a la siguiente página en PHP
Diferentes enfoques sobre cómo pasar variables a la siguiente página usando PHP, como usar GET y POST a través de un formulario HTML, y usar sesión y cookie.
En esta página
Una variable PHP normal solo existe mientras se procesa su solicitud. Para usar un valor en otra página, envíalo con la solicitud o guárdalo para solicitudes posteriores. Un formulario envía campos con nombre a la URL indicada en action; en la página siguiente, PHP lee cada campo enviado desde el array de solicitud correspondiente.
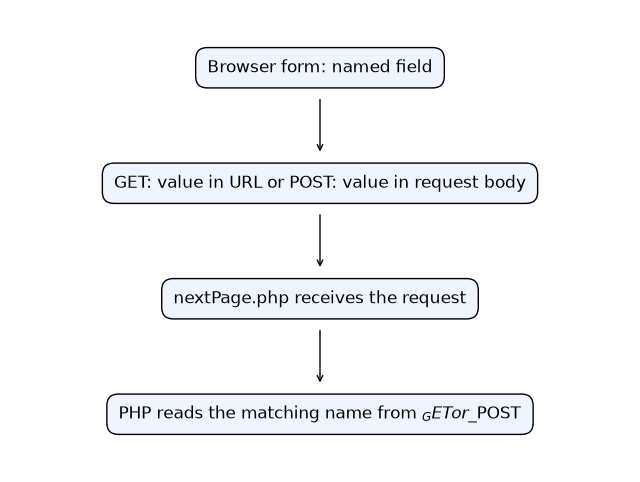
El nombre del campo del formulario es la clave que PHP usa para recuperar el valor. GET lo incluye en la URL; POST lo envía en el cuerpo de la solicitud.
Cómo pasa PHP datos entre solicitudes de páginas
Cada carga de página es una solicitud HTTP independiente. Una variable como $name, creada mientras se procesa la primera solicitud, no está disponible automáticamente cuando PHP procesa la siguiente. Elige un método de envío o persistencia según cuánto tiempo necesites el valor y si debe pasar por el navegador.
Usa GET o POST cuando la página siguiente necesite datos enviados desde un formulario. Usa una sesión para conservar datos en el servidor y tenerlos disponibles en varias solicitudes. Una cookie guarda un valor pequeño en el navegador y lo envía de vuelta en solicitudes posteriores. Estos mecanismos transfieren o conservan datos; no hacen que las entradas no confiables sean seguras. Valida los datos según el uso previsto y escápalos para el contexto en el que se muestran.
Envía datos con un formulario GET o POST
Configura action del formulario para que apunte a la página receptora y asigna un name estable a cada campo. El atributo method determina en qué array de solicitud se reciben esos campos. Este formulario envía un nombre a nextPage.php mediante POST:
El código y las etiquetas o salidas visibles de esta sección se mantienen en inglés.
<form action="nextPage.php" method="post">
  <label>Name <input name="name" type="text"></label>
  <button type="submit">Continue</button>
</form>
En nextPage.php, comprueba que exista la clave esperada antes de usarla. Escapa el valor al insertarlo en HTML:
<?php
$name = $_POST['name'] ?? null;
if ($name !== null) {
    echo 'Hello, ' . htmlspecialchars($name, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
Este receptor no se ha ejecutado según el paquete suministrado; al servirse como página web, muestra un saludo solo si la solicitud incluye name. El nombre del campo name debe coincidir con la clave $_POST['name']. El operador de coalescencia nula permite que la página gestione una solicitud sin ese campo y evita leer una clave de array indefinida.
Para una solicitud GET, usa un enlace o formulario cuyo nombre de campo en la consulta coincida con la clave que lee nextPage.php. Este enlace envía el campo name con el valor Alice:
<a href="nextPage.php?name=Alice">Continue as Alice</a>
Lee ese campo desde $_GET['name'] en nextPage.php y comprueba que exista antes de mostrar el valor:
<?php
$name = $_GET['name'] ?? null;
if ($name !== null) {
    echo 'Hello, ' . htmlspecialchars($name, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
Este ejemplo de la página receptora no se ha ejecutado según el paquete suministrado porque depende de una solicitud web entrante. El parámetro de consulta name del enlace coincide con la clave $_GET['name'] del receptor. Para un formulario GET, establece el método en get y asigna a cada campo un name coincidente. Codifica los valores dinámicos en vez de concatenar texto arbitrario en una URL. Los datos GET aparecen en la barra de direcciones y pueden quedar en el historial del navegador, los marcadores, los registros del servidor o los datos de referencia. Úsalos para valores compartibles y no confidenciales, como un término de búsqueda, no para secretos.
POST coloca los campos enviados en el cuerpo de la solicitud; así no aparecen en la URL, pero no quedan cifrados. Usa HTTPS para proteger los datos durante el transporte y no trates POST como sustituto de la autorización o la validación de entradas. Evita $_REQUEST cuando sea importante conocer el origen: según la configuración, puede combinar datos de GET, POST y cookies, lo que dificulta saber qué valor está usando la aplicación.
Comparte datos con una sesión o una cookie de PHP
Una sesión conserva valores en el servidor y los vincula con un navegador mediante un identificador de sesión. Inicia la sesión antes de enviar contenido en cada página que lea o escriba datos de sesión. Usa la misma clave en ambas solicitudes. La primera página guarda el valor:
El código y las etiquetas o salidas visibles de esta sección se mantienen en inglés.
<?php
session_start();
$_SESSION['animal'] = 'Dog';
?>
En la página receptora, inicia la sesión antes de enviar contenido y comprueba que exista la misma clave antes de leerla:
<?php
session_start();
if (isset($_SESSION['animal'])) {
    echo htmlspecialchars($_SESSION['animal'], ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
Las sesiones son adecuadas para datos como los de un proceso de varios pasos o la información del servidor de un usuario que inició sesión. Protege los identificadores de sesión con HTTPS y una configuración adecuada de cookies, y comprueba los permisos en cada página.
Para crear una cookie, llama a setcookie() antes de enviar contenido. El navegador recibe la cookie y puede devolverla en una solicitud posterior; PHP expone ese valor recibido mediante $_COOKIE:
<?php
setcookie('animal', 'Dog', [
    'expires' => time() + 3600,
    'path' => '/',
    'secure' => true,
    'httponly' => true,
    'samesite' => 'Lax',
]);
?>
El valor nuevo normalmente aparece en $_COOKIE en una solicitud posterior, no de inmediato en la solicitud actual. No asignes un valor a $_COOKIE para crear una cookie en el navegador; eso solo modifica el array de PHP de la solicitud actual. Las cookies se almacenan en el cliente y los usuarios pueden borrarlas o modificarlas, así que no confíes en su contenido para permisos ni para guardar información confidencial. Guarda solo lo que el navegador necesite y valida los valores que devuelve.
En esa solicitud posterior, comprueba y lee la clave correspondiente de la cookie:
<?php
if (isset($_COOKIE['animal'])) {
    echo htmlspecialchars($_COOKIE['animal'], ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
Elige un método y gestiona de forma segura los valores enviados
Usa GET para datos que deban estar en una URL compartible; POST para enviar un formulario que modifique o procese datos; una sesión para valores del servidor que se necesiten en varias solicitudes; y una cookie cuando el navegador deba devolver más adelante un valor pequeño. GET y POST no son seguros por sí mismos: HTTPS protege los datos durante el transporte, mientras que la validación y la autorización protegen el comportamiento de la aplicación. Las sesiones mantienen el valor en el servidor, pero aun así hay que proteger el identificador de sesión. Las cookies están bajo el control del usuario.
Al solucionar problemas, compara el method del formulario y el name de cada campo con la clave $_GET o $_POST que lee la página receptora. Confirma que el formulario apunte al action esperado y comprueba que la clave exista antes de leerla. Para las sesiones, verifica que ambas páginas las inicien antes de enviar contenido y usen la misma clave. Para las cookies, configúralas antes de enviar contenido y revísalas en una solicitud posterior. Escapa los valores según el contexto de salida, por ejemplo, con htmlspecialchars() para HTML, incluso después de comprobar su formato.