
HOWTO · PHP
Passa le variabili alla pagina successiva in PHP
Diversi approcci su come passare le variabili alla pagina successiva utilizzando PHP, come l'utilizzo di GET e POST tramite modulo HTML e l'utilizzo di sessione e cookie.
In questa pagina
Una normale variabile PHP esiste solo durante la gestione della relativa richiesta. Per usare un valore in un’altra pagina, invialo con la richiesta oppure conservalo per le richieste successive. Un modulo invia i campi nominati all’URL indicato in action; nella pagina successiva PHP legge ogni campo inviato dall’array di richiesta corrispondente.
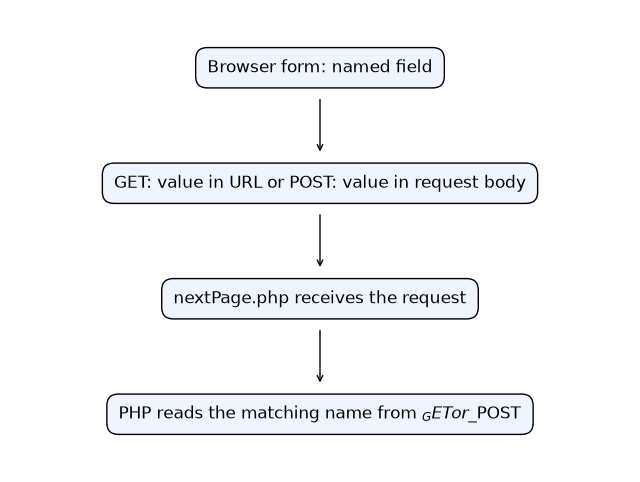
Il nome del campo del modulo è la chiave che PHP usa per recuperare il valore. GET lo inserisce nell’URL; POST lo invia nel corpo della richiesta.
Come PHP trasferisce i dati tra richieste di pagina
Ogni caricamento di pagina corrisponde a una richiesta HTTP distinta. Una variabile come $name, creata durante la gestione della prima richiesta, non è automaticamente disponibile quando PHP gestisce la successiva. Scegli un metodo di trasmissione o di persistenza in base a quanto a lungo ti serve il valore e al fatto che debba passare dal browser.
Usa GET o POST quando la pagina successiva deve ricevere i dati inviati tramite un modulo. Usa una sessione per mantenere sul server uno stato disponibile durante più richieste. Un cookie memorizza un piccolo valore nel browser e lo invia di nuovo con le richieste successive. Questi meccanismi trasferiscono o conservano i dati, ma non rendono sicuri gli input non attendibili. Convalida i dati in base all’uso previsto e applica l’escaping adatto al contesto in cui li visualizzi.
Inviare dati con un modulo GET o POST
Imposta action del modulo sulla pagina che riceverà i dati e assegna a ogni campo un name stabile. L’attributo method determina in quale array di richiesta vengono inseriti i campi. Questo modulo invia un nome a nextPage.php tramite POST:
Il codice e le etichette o gli output visibili in questa sezione restano in inglese.
<form action="nextPage.php" method="post">
  <label>Name <input name="name" type="text"></label>
  <button type="submit">Continue</button>
</form>
In nextPage.php, verifica che la chiave prevista esista prima di usarla. Applica l’escaping al valore quando lo inserisci nell’HTML:
<?php
$name = $_POST['name'] ?? null;
if ($name !== null) {
    echo 'Hello, ' . htmlspecialchars($name, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
Questo codice ricevente non è stato eseguito nel materiale fornito; quando viene servito come pagina web, stampa un saluto solo se la richiesta include name. Il nome del campo name deve corrispondere alla chiave $_POST['name']. L’operatore di coalescenza nulla consente alla pagina di gestire una richiesta in cui il campo non è stato inviato senza leggere una chiave dell’array non definita.
Per una richiesta GET, usa un link o un modulo il cui nome del parametro nella stringa di query corrisponda alla chiave letta da nextPage.php. Questo link invia il campo name con il valore Alice:
<a href="nextPage.php?name=Alice">Continue as Alice</a>
Leggi quel campo da $_GET['name'] in nextPage.php e verifica che sia presente prima di visualizzarne il valore:
<?php
$name = $_GET['name'] ?? null;
if ($name !== null) {
    echo 'Hello, ' . htmlspecialchars($name, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
Questo esempio della pagina ricevente non è stato eseguito nel materiale fornito perché dipende da una richiesta web in ingresso. Il parametro name nella stringa di query del link corrisponde alla chiave $_GET['name'] usata dal ricevitore. Per un modulo GET, imposta il metodo su get e assegna a ogni campo un name corrispondente. Codifica i valori dinamici invece di concatenare testo arbitrario in un URL. I dati GET compaiono nella barra degli indirizzi e possono restare nella cronologia del browser, nei segnalibri, nei log del server o nelle informazioni del referrer. Usali per valori condivisibili e non sensibili, come un termine di ricerca, non per segreti.
POST inserisce i campi inviati nel corpo della richiesta: così non compaiono nell’URL, ma non vengono cifrati. Usa HTTPS per proteggere i dati durante il trasporto e non considerare POST un sostituto dell’autorizzazione o della convalida degli input. Evita $_REQUEST quando è importante sapere da dove proviene il dato: a seconda della configurazione, può combinare dati GET, POST e cookie, rendendo meno chiaro quale valore stia usando l’applicazione.
Condividere dati con una sessione PHP o un cookie
Una sessione conserva i valori sul server e li associa a un browser tramite un identificativo di sessione. Avvia la sessione prima di inviare l’output della pagina in ogni pagina che legge o scrive dati di sessione. Usa la stessa chiave in entrambe le richieste. La prima pagina memorizza il valore:
Il codice e le etichette o gli output visibili in questa sezione restano in inglese.
<?php
session_start();
$_SESSION['animal'] = 'Dog';
?>
Nella pagina ricevente, avvia la sessione prima di inviare l’output e verifica la stessa chiave prima di leggerla:
<?php
session_start();
if (isset($_SESSION['animal'])) {
    echo htmlspecialchars($_SESSION['animal'], ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
Le sessioni sono adatte a dati di stato come quelli di una procedura articolata su più pagine o i dati lato server di un utente autenticato. Proteggi gli identificativi di sessione con HTTPS e impostazioni appropriate per i cookie; applica comunque i controlli di accesso su ogni pagina.
Per creare un cookie, chiama setcookie() prima di inviare l’output. Il browser riceve il cookie e può rimandarlo con una richiesta successiva; PHP rende disponibile il valore ricevuto tramite $_COOKIE:
<?php
setcookie('animal', 'Dog', [
    'expires' => time() + 3600,
    'path' => '/',
    'secure' => true,
    'httponly' => true,
    'samesite' => 'Lax',
]);
?>
Di norma, il nuovo valore compare in $_COOKIE nella richiesta successiva, non immediatamente in quella corrente. Non assegnare un valore a $_COOKIE per impostare un cookie nel browser: in questo modo modifichi soltanto l’array PHP corrente. I cookie sono memorizzati sul lato client e gli utenti possono cancellarli o modificarli; non fidarti quindi del loro contenuto per gestire autorizzazioni o dati sensibili. Memorizza solo ciò che serve al browser e convalida i valori restituiti.
Nella richiesta successiva, verifica e leggi la chiave corrispondente del cookie:
<?php
if (isset($_COOKIE['animal'])) {
    echo htmlspecialchars($_COOKIE['animal'], ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
}
?>
Scegliere un metodo e gestire in sicurezza i valori inviati
Usa GET per i dati che devono comparire in un URL condivisibile, POST per l’invio di un modulo che modifica o elabora dati, una sessione per i valori lato server necessari durante più richieste e un cookie quando un piccolo valore memorizzato nel browser deve essere inviato di nuovo in seguito. Né GET né POST è sicuro di per sé: HTTPS protegge i dati in transito, mentre la convalida e l’autorizzazione proteggono il comportamento dell’applicazione. Le sessioni mantengono il valore sul server, ma l’identificativo di sessione deve comunque essere protetto. I cookie sono sotto il controllo dell’utente.
Per individuare un problema, confronta il method del modulo e il name di ogni campo con la chiave $_GET o $_POST usata nella pagina ricevente. Verifica che il modulo punti all’action previsto e controlla che la chiave esista prima di leggerla. Per le sessioni, assicurati che entrambe le pagine avviino la sessione prima di inviare l’output e usino la stessa chiave. Per i cookie, impostali prima dell’output e controllali in una richiesta successiva. Applica l’escaping ai valori in base al contesto di output, ad esempio con htmlspecialchars() per l’HTML, anche dopo averne verificato il formato.